

隨著亞馬遜為10月6日至7日舉行的秋季Prime Day促銷活動做準備,網路犯罪分子已經開始利用人們對這場年度最大規模線上購物盛會之一的期待。 Check Point Research的最新研究發現,與亞馬遜相關的網域數量顯著增加,同時針對線上購物者的網路釣魚活動和惡意網站也層出不窮。
與亞馬遜相關的域名註冊量持續成長
Check Point Research 觀察到,在亞馬遜 Prime Day 活動舉辦前的幾個月裡,與亞馬遜和 Prime Day 相關的網域註冊量穩定成長。與亞馬遜和 Prime Day 相關的新網域註冊量已連續三個月上升,從 2026 年 7 月的 905 個增至 2026 年 9 月的 1,284 個,增幅達 42%。與 2025 年 9 月(937 個網域)相比,9 月的註冊量也增加了 37%,顯示隨著秋季 Prime Day 的臨近,網域註冊活動正在加速進行。
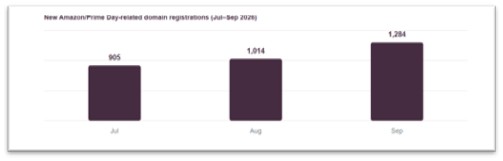
2026 年 9 月,Check Point ThreatCloud 將新註冊的與亞馬遜和 Prime Day 相關的域名中的 6.5% 歸類為惡意或可疑域名——每 16 個新域名中就有 1 個——這證實了在秋季 Prime Day 之前,圍繞亞馬遜品牌的威脅活動就已經十分活躍。
利用亞馬遜品牌的惡意基礎設施
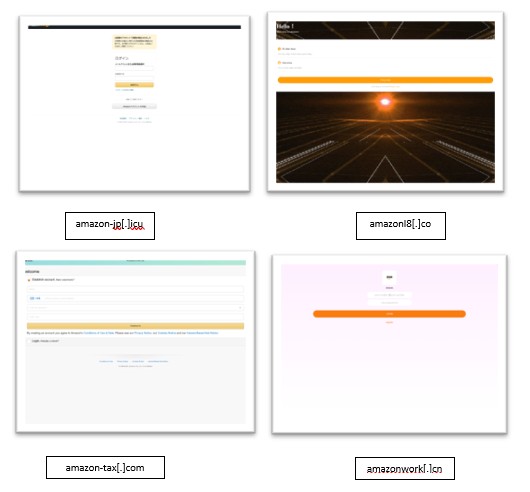
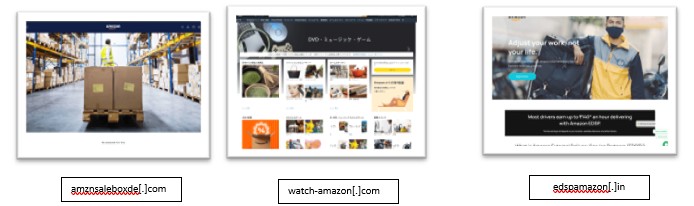
2026 年 7 月至 9 月期間註冊的、專門針對 Amazon Prime 品牌的代表性惡意域名,經 Check Point ThreatCloud AI 分類為惡意域名的包括:
此外,我們還發現了許多針對包括日本、越南和英國在內的多個國家用戶的虛假亞馬遜登入頁面,如下例所示。這些攻擊的最終目的是竊取亞馬遜帳戶憑證、支付資訊和個人資料。
Check Point Research 也對協同惡意基礎設施攻擊活動進行了描述。其中一個名為AmazonShopping/ShoppingOnAmazon Numbered Network的攻擊群集由 11 個相關網域組成,其中 10 個被判定為惡意網域。該基礎設施很可能旨在模仿線上商店和結帳流程,以竊取憑證和付款資訊。第二個攻擊活動稱為AmazonGlobal Numbered Domains,包含 5 個結構類似的域名,目標用戶為國際消費者,所有這些域名均被識別為惡意域名。其他一些案例包括來自德國和日本的完整虛假亞馬遜商店網站,甚至還有一個針對印度配送合作夥伴計畫的網站。這表明亞馬遜和 Prime Day 的目標受眾非常廣泛。
亞馬遜會員日購物者的網路釣魚活動
除了惡意網域之外,研究人員還觀察到,在2026年9月期間,出現了冒充亞馬遜通訊和服務的網路釣魚郵件,這些郵件被Check Point電子郵件安全軟體攔截。例如,一些詐騙郵件聲稱可以免費獲得禮品卡,或發出用戶帳戶已被鎖定的警報。
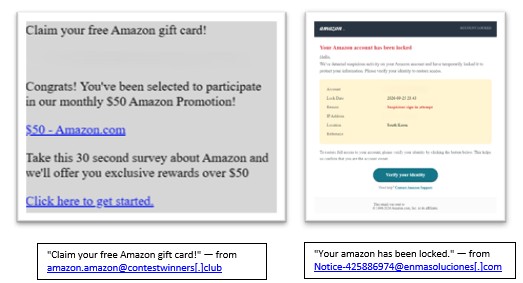
這些攻擊活動試圖製造緊迫感,誘使收件者點擊惡意連結或提交個人資訊。其他攻擊活動可能涉及偽裝成發票、送貨通知或退款相關通訊的惡意軟體。
生成式人工智慧的日益普及也使得這些騙局更難被發現。人工智慧工具使不法分子能夠快速大規模地產生精心撰寫的本地化釣魚資訊和極具迷惑性的仿冒網站,從而消除了許多傳統的預警信號,例如拼寫錯誤或措辭不當等,而這些信號正是消費者長期以來用來識別欺詐的依據。
網路犯罪者繼續利用大型購物活動牟利
亞馬遜的「秋季Prime Day」(也稱為「十月Prime Day」或「Prime Big Deal Days」)將於2026年10月6日至7日舉行,這是亞馬遜在全球舉辦的年度第二次大型促銷活動。該活動將大量的消費者購物、禮品卡兌換和帳戶登入集中在48小時內,使其成為全球以盈利為目的的網路攻擊的重災區。同時,由於零售商需要擴充門市以應對激增的客流量,該活動也帶動了大量線上支付透過銀行和金融交易處理平台進行,而這些情況歷來都會增加這些產業面臨的網路攻擊壓力。
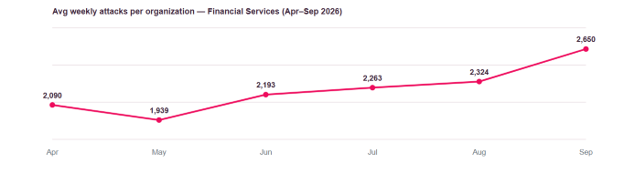
針對金融服務機構(即負責處理亞馬遜Prime Day購物的銀行和支付基礎設施)的網路攻擊在Prime Day臨近之際持續攀升,預計到2026年9月,平均每個機構每週將遭受2650次攻擊,較8月增長14%,同比增長66%。這一年成長幅度遠超同期全球所有產業48%的增幅,加劇了這些服務在10月促銷活動前所面臨的風險。月度趨勢也顯示,該產業的攻擊活動持續增加,自2026年5月以來穩定成長,並在9月大幅成長。
此外,作為實際經營秋季 Prime Day 促銷活動的零售商、市場和電子產品銷售商,消費品和服務機構在 2026 年 9 月記錄到平均每個機構每周遭受 2,578 次攻擊——環比增長 22%,同比增長 52%。
隨著大型零售活動吸引數百萬消費者並產生可觀的線上交易量,網路犯罪分子不斷利用日益增長的數位參與度,透過品牌冒充、網路釣魚和詐騙網站進行詐騙。對於零售商、支付服務商和金融機構而言,這更凸顯了在惡意網域和網路釣魚攻擊觸及客戶之前就識別並攔截它們的重要性,而不是在造成損失後才被動應對。
如何在亞馬遜會員日安全購物
Check Point Research建議在Prime Day和其他季節性購物活動期間採取以下預防措施:
黃金日威脅活動已經開始。
亞馬遜會員日依然是全球規模最大的線上購物盛事之一,但同時也日益成為網路犯罪者覬覦的目標。隨著惡意亞馬遜主題域名不斷湧現,網路釣魚活動在10月會員日之前就已展開,消費者應保持警惕,在採取任何行動前,務必核實資訊、網站和優惠的真實性。隨著購物活動的增加,將用戶安全意識與預防為主的策略相結合,在威脅到達消費者之前將其攔截,仍然是抵禦詐欺、憑證盜竊和網路詐騙最有效的手段之一。
文章來源/Check Point Blog Check Point Blog
返回